สรุปสั้นๆ ใน 30 วินาที
ระหว่างวันที่ 8–9 ตุลาคม 2026 นักวิเคราะห์ on-chain พบว่ามีเงินคริปโตกว่า 86 ล้านดอลลาร์ถูกดูดออกจากกระเป๋า Ledger หลายร้อยใบ บนเครือข่าย Bitcoin, Ethereum และ TRON ผู้เสียหายส่วนใหญ่ซื้ออุปกรณ์จาก CryptoBilis ตัวแทนจำหน่ายในมาเลเซีย Ledger สั่งให้ร้านนี้หยุดขายแล้ว แต่ ยังไม่มีการยืนยันสาเหตุอย่างเป็นทางการ
- ถ้าคุณซื้อ Ledger จาก CryptoBilis ใน 90 วันที่ผ่านมา: ห้ามตั้งค่าเครื่อง ถ้าตั้งค่าแล้ว ให้ย้ายเงินไปกระเป๋าใหม่ที่สร้าง seed ใหม่ทันที
- ถ้าคุณใช้กระเป๋าฮาร์ดแวร์ยี่ห้ออื่น หรือซื้อจากร้านอื่น: ยังไม่มีรายงานว่าได้รับผลกระทบ แต่ควรตรวจเครื่องตามเช็กลิสต์ในบทความนี้
- บทเรียนหลัก: ชิปที่ปลอดภัยแค่ไหนก็ไม่ช่วย ถ้าเครื่องถูกแก้ไขก่อนถึงมือคุณ ความปลอดภัยเริ่มตั้งแต่ "ซื้อจากใคร" และ "ตรวจอย่างไรก่อนใช้"
บทความนี้เขียนจากข้อมูล ณ วันที่ 9 ตุลาคม 2026 สถานการณ์ยังเปลี่ยนแปลงได้ เราจะอัปเดตเมื่อ Ledger ประกาศผลการสอบสวน
เกิดอะไรขึ้น
เหตุการณ์ถูกพบโดยนักสืบ on-chain อิสระ ไม่ใช่จากประกาศของ Ledger เอง ผู้ใช้หลายคนโพสต์บน X และ Reddit ว่ากระเป๋าถูกดูดเงิน จากนั้นนักวิเคราะห์จึงไล่ตามเส้นทางเงินและพบรูปแบบเดียวกันจำนวนมาก
| เวลา (2026) | เหตุการณ์ |
|---|---|
| 9 ต.ค. | Ledger Support ประกาศกำลังสอบสวน และขอให้ CryptoBilis หยุดขายและหยุดส่งสินค้าทั้งหมด (PANews) |
| 9 ต.ค. | นักวิเคราะห์ Specter ประเมินความเสียหาย 86.96 ล้านดอลลาร์ จาก 98 address (Coinpedia) |
| 8–9 ต.ค. | นักวิจัย tanuki42 ประเมินก่อนหน้าว่าเกิน 72 ล้านดอลลาร์ และยังเพิ่มขึ้นเรื่อยๆ (TokenPost) |
| 8–9 ต.ค. | address หลักของผู้โจมตีบน Bitcoin รับเงินรวมกว่า 211 BTC และยังไม่เคลื่อนย้ายออก (CoinLaw) |
ตัวเลขสำคัญที่น่าสนใจ
- ความเสียหาย: 86 ล้านดอลลาร์ขึ้นไป บางแหล่งข้อมูลรายงานว่าอาจใกล้ 100 ล้านดอลลาร์ Ledger ยังไม่ได้รับรองตัวเลขนี้น่าจะยังไม่นิ่ง
- เครือข่ายที่ได้รับผลกระทบ: Bitcoin, Ethereum และ TRON (ส่วนใหญ่เป็น USDT)
- ร้านที่เกี่ยวข้อง: CryptoBilis เป็นร้านในมาเลเซีย ก่อตั้งปี 2020 เป็นตัวแทนจำหน่าย Ledger ที่ได้รับอนุญาต (BeInCrypto) ร้านในไทยยังไม่มีรายงานนะครับ
ทำไมเคสนี้ต่างจากการโดนแฮ็กทั่วไป
มีรายงานว่าผู้เสียหายจำนวนมากไม่ได้เชื่อมต่อ dApp ไม่ได้กดลิงก์ฟิชชิง และไม่เคยเปิดเผย seed phrase 24 คำให้ใคร ถ้าข้อมูลนี้ถูกต้อง แปลว่าปัญหาไม่ได้อยู่ที่พฤติกรรมของผู้ใช้ แต่อยู่ที่ตัวเครื่องหรือเส้นทางที่เครื่องเดินทางมาถึงมือผู้ใช้
สิ่งที่ยังไม่รู้: สาเหตุคืออะไร
ณ วันนี้ ยังไม่มีใครยืนยันได้ว่าเกิดจากอะไร Ledger ระบุเพียงว่ากำลังสอบสวน และยังไม่ตอบว่าเครื่องถูกดัดแปลงก่อนถึงมือผู้ซื้อหรือไม่ ตารางด้านล่างคือสมมติฐานที่นักวิเคราะห์พูดถึง พร้อมเหตุผลว่าทำไมแต่ละข้อน่าเชื่อมากหรือน้อย
| สมมติฐาน | หลักฐานที่สนับสนุน | ความน่าจะเป็น (ความเห็นนักวิเคราะห์) |
|---|---|---|
| เครื่องถูกดัดแปลงระหว่างทาง (supply chain) | ผู้เสียหายกระจุกตัวที่ร้านเดียว และ Ledger สั่งหยุดขายเฉพาะร้านนี้ | สูงที่สุด อธิบายได้ว่าทำไมคนที่ไม่เคยเปิดเผย seed ก็ยังโดน |
| แอปปลอม / ฟิชชิง | เคยเกิดขึ้นบ่อย เช่น แอป Ledger Live ปลอมบน App Store ต้นปีนี้ | ปานกลาง อาจเกิดซ้อนกัน แต่ไม่อธิบายเหยื่อที่ไม่เคยออนไลน์ |
| ช่องโหว่เฟิร์มแวร์หรือชิป Secure Element | ยังไม่มีหลักฐานว่าดึง private key ออกจากชิปที่สมบูรณ์ได้ | ต่ำ ถ้าเป็นแบบนี้ ผู้เสียหายจะกระจายทั่วโลก ไม่ใช่กระจุกที่ร้านเดียว |
| การสุ่ม seed ผิดพลาด (RNG flaw) | มีกรณี Coldcard เมื่อสิงหาคม 2026 เป็นตัวอย่าง | ต่ำ เครื่องที่โดนมีหลายรุ่นและหลายล็อตผลิต |
หลักคิด: ถ้าปัญหาอยู่ที่ชิปหรือเฟิร์มแวร์ของ Ledger ผู้ใช้ทั่วโลกควรโดนพร้อมกัน แต่ที่เห็นคือกระจุกอยู่ในกลุ่มที่ซื้อจากร้านเดียว รูปแบบนี้ชี้ไปที่ "จุดที่เครื่องผ่านมือ" มากกว่า "ตัวเทคโนโลยี" อย่างไรก็ตาม นี่เป็นการวิเคราะห์ ไม่ใช่ข้อสรุป และเราไม่ได้กล่าวหาว่าร้านใดทำผิด จนกว่าผลสอบสวนจะออกมา
Supply chain attack ทำงานอย่างไร
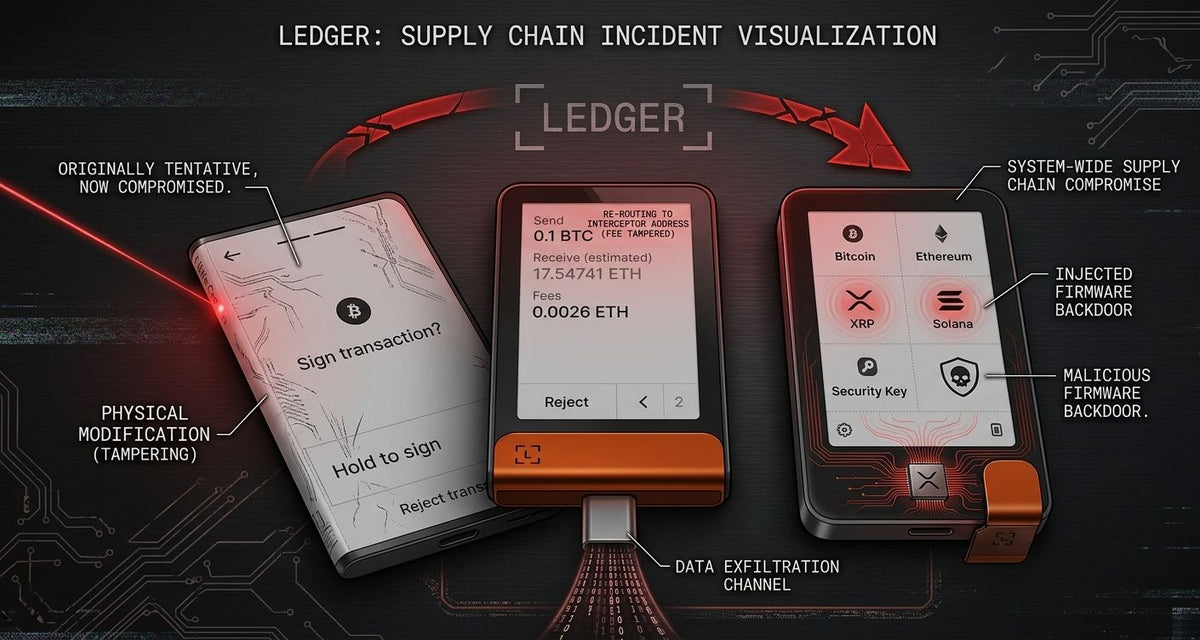
Supply chain attack คือการโจมตีตัวเครื่อง ก่อน ที่คุณจะได้รับ ไม่ต้องแฮ็กคุณเลย ผู้โจมตีแค่ต้องเข้าถึงสต็อกสินค้าที่โกดัง ร้านค้า หรือระหว่างขนส่ง วิธีที่พบบ่อยมี 2 แบบ
แบบที่ 1: ใส่ seed ไว้ล่วงหน้า (pre-seeded)
- ผู้โจมตีเปิดกล่อง ตั้งค่าเครื่อง และจดเก็บ seed 24 คำไว้เอง
- ใส่การ์ดที่พิมพ์ seed ไว้แล้วลงในกล่อง พร้อมคำแนะนำปลอมว่า "ใช้ seed นี้ได้เลย"
- แพ็กกล่องกลับให้ดูเหมือนใหม่
- เมื่อผู้ซื้อโอนเงินเข้า ผู้โจมตีใช้ seed ที่เก็บไว้ดูดเงินออกจากที่ไหนก็ได้
แบบที่ 2: ดัดแปลงฮาร์ดแวร์ (hardware implant)
- ผู้โจมตีแกะเคสเครื่อง
- บัดกรีชิปหรือหน่วยความจำเพิ่มบนแผงวงจร
- เครื่องดูปกติทุกอย่าง แต่สร้าง seed ที่ผู้โจมตีรู้อยู่แล้ว หรือส่ง key ออกไปอย่างลับๆ
ทำไมเรื่องนี้สำคัญ: ฮาร์ดแวร์วอลเล็ตถูกออกแบบมาให้ป้องกันการโจมตีทางออนไลน์ได้ดีมาก แต่ทั้งหมดนั้นตั้งอยู่บนสมมติฐานว่าเครื่องที่คุณถืออยู่คือเครื่องแท้ที่ไม่ถูกแตะต้อง ยังไม่ถูกแกะ ถ้าสมมติฐานนี้ผิด ชิปที่แข็งเกร่งแค่ไหนก็ปกป้องไม่ได้
สังเกตว่า: การโจมตีทั้งสองแบบมีจุดอ่อนเดียวกัน คือผู้ใช้ ไม่ได้สร้าง seed เองบนเครื่อง หรือ ไม่ได้ตรวจความแท้ของเครื่อง ซึ่งเป็นสิ่งที่คุณป้องกันได้เองทั้งหมด (ดูเช็กลิสต์ด้านล่าง)
ต้องทำอะไรตอนนี้
สิ่งที่ต้องทำขึ้นอยู่กับว่าคุณซื้อเครื่องจากที่ไหน และตั้งค่าไปแล้วหรือยัง
| สถานการณ์ของคุณ | สิ่งที่ควรทำ | ความเร่งด่วน |
|---|---|---|
| ซื้อ Ledger จาก CryptoBilis ใน 90 วัน ยังไม่แกะ/ยังไม่ตั้งค่า | ห้ามเปิดใช้ ติดต่อ Ledger Support และรอประกาศ | ทำทันที |
| ซื้อ Ledger จาก CryptoBilis ใน 90 วัน ตั้งค่าแล้วและมีเงินอยู่ | ซื้อเครื่องใหม่จากแหล่งที่เชื่อถือได้ สร้าง seed ใหม่ แล้วโอนเงินทั้งหมดไป เลิกใช้ seed เดิม | ทำทันที |
| ซื้อ Ledger จาก CryptoBilis นานกว่า 90 วัน | ยังไม่อยู่ในคำแนะนำของ Ledger แต่ควรพิจารณาย้ายเงินเพื่อความปลอดภัย และติดตามประกาศ | สูง |
| ใช้ Ledger ที่ซื้อจากร้านอื่น | ตรวจตามเช็กลิสต์ด้านล่าง ติดตามประกาศจาก Ledger | ปานกลาง |
| ใช้กระเป๋ายี่ห้ออื่น (Trezor, Passport, Jade ฯลฯ) | ยังไม่มีรายงานว่าเกี่ยวข้อง ใช้โอกาสนี้ทบทวนว่าเครื่องของคุณผ่านการตรวจความแท้แล้ว | ต่ำ |

Hardware Wallet รุ่นแนะนำ - ความปลอดภัยระดับสูงสุดที่คุณไว้วางใจ
คัดสรรเฉพาะ Hardware Wallet ที่ดีที่สุดสำหรับคุณ ด้วยฟีเจอร์เด่นด้านความโปร่งใส (Open-source) และหน้าจอสัมผัสสีสันสดใสที่ใช้งานง่าย เหมาะสำหรับทั้งมือใหม่และนักลงทุนมืออาชีพที่ต้องการความอุ่นใจสูงสุด
คำเตือนสำคัญ: ช่วงที่มีข่าวแบบนี้ มิจฉาชีพมักฉวยโอกาสส่งอีเมล SMS หรือข้อความ "แจ้งเตือนความปลอดภัย" ปลอม ขอให้คุณกรอก seed เพื่อ "ตรวจสอบ" หรือ "ย้ายเงิน"
- ไม่มีบริษัทกระเป๋าฮาร์ดแวร์ไหนขอ seed phrase ของคุณ ไม่ว่ากรณีใด
- ติดตามข่าวจากบัญชีทางการของผู้ผลิตเท่านั้น
- ถ้ามีคนติดต่อมาเสนอ "ช่วยกู้เงินคืน" ให้สันนิษฐานว่าเป็นมิจฉาชีพไว้ก่อน
เช็กลิสต์ตรวจกระเป๋าฮาร์ดแวร์ก่อนใช้งาน (ใช้ได้ทุกยี่ห้อ)
เช็กลิสต์นี้ใช้ได้กับทุกยี่ห้อและทุกร้าน รวมถึงเครื่องที่ซื้อจาก Thai Bitcast ด้วย เพราะเราเชื่อว่าลูกค้าไม่ควรต้อง "เชื่อใจ" ร้านค้า แต่ควร "ตรวจสอบได้" ด้วยตัวเอง
ก่อนซื้อ
- ซื้อจากเว็บผู้ผลิตโดยตรง หรือจากร้านที่มีชื่ออยู่ในรายชื่อตัวแทนบนเว็บผู้ผลิต
- หลีกเลี่ยงเครื่องมือสอง หรือราคาถูกผิดปกติจาก Marketplace ทั่วไป
ตอนแกะกล่อง
- ตรวจซีลกันแกะ (tamper-evident seal) ว่าสมบูรณ์ ไม่มีรอยลอกหรือติดใหม่
- ถ้าในกล่องมีการ์ดที่ พิมพ์ seed มาให้แล้ว หรือเครื่องถูกตั้งค่าไว้แล้ว ให้หยุดทันที นี่คือสัญญาณอันตรายที่ชัดเจนที่สุด
- การ์ด seed ที่ถูกต้องต้องเป็น การ์ดเปล่า สำหรับให้คุณจดเอง
ตอนตั้งค่า
- ดาวน์โหลดแอปจากเว็บทางการของผู้ผลิตเท่านั้น ไม่ค้นหาจาก App Store หรือ Google
- ใช้ฟังก์ชันตรวจความแท้ของเครื่องในแอปทางการ เช่น Trezor Suite ตรวจ authenticity ของ Trezor Safe 3 และ Safe 5 ตอนตั้งค่า ส่วน Foundation Passport มีขั้นตอนตรวจ supply chain ในแอป Envoy
- ให้เครื่อง สร้าง seed ใหม่ต่อหน้าคุณ และดูคำบนหน้าจอเครื่องเท่านั้น
- จด seed ลงกระดาษหรือแผ่นโลหะ ห้ามถ่ายรูป ห้ามพิมพ์ลงคอมพิวเตอร์หรือมือถือ
ก่อนโอนเงินก้อนใหญ่
- ทดลองโอนเงินจำนวนเล็กน้อยเข้าออกก่อน
- ทดสอบกู้คืนกระเป๋าจาก seed ที่จดไว้ ให้แน่ใจว่าจดถูก
- ตรวจ address ผู้รับบนหน้าจอเครื่องทุกครั้งก่อนกดยืนยัน
อยากสร้าง seed ด้วยความมั่นใจสูงสุด อ่านต่อ: วิธีสร้าง seed phrase ด้วยลูกเต๋า
ไม่ใช่ครั้งแรก: บทเรียนจากเหตุการณ์ก่อนหน้า
แต่ละเหตุการณ์ในอดีตโจมตีคนละจุด แต่ทั้งหมดบอกเรื่องเดียวกัน คือความปลอดภัยของคริปโตไม่ได้ขึ้นกับชิปอย่างเดียว แต่ขึ้นกับทุกจุดที่อยู่รอบตัวเครื่อง
| ปี | เหตุการณ์ | จุดที่ถูกโจมตี | บทเรียน |
|---|---|---|---|
| ต.ค. 2026 | Ledger ผ่าน CryptoBilis ถูกดูดกว่า 86 ล้านดอลลาร์ (สาเหตุยังไม่ยืนยัน) | น่าจะเป็นช่องทางจัดจำหน่าย | ร้านที่ได้รับอนุญาตก็อาจเป็นจุดอ่อนได้ ต้องตรวจเครื่องเองเสมอ |
| ส.ค. 2026 | Coldcard มีปัญหาการสร้าง seed ความเสียหายรายงานไว้ราว 70–88 ล้านดอลลาร์ | การสุ่ม seed ในเฟิร์มแวร์ | อัปเดตเฟิร์มแวร์และติดตามประกาศผู้ผลิต |
| ต้นปี 2026 | แอป Ledger Live ปลอมบน App Store ดูดเงินราว 9.5 ล้านดอลลาร์ | แอปปลอม | ดาวน์โหลดแอปจากเว็บผู้ผลิตเท่านั้น |
| ธ.ค. 2023 | ไลบรารี Ledger Connect Kit ถูกฝังโค้ดดูดเงิน เสียหายราว 600,000 ดอลลาร์ | ซอฟต์แวร์ที่ dApp ใช้ | อย่า blind sign ตรวจรายละเอียดธุรกรรมบนหน้าจอเครื่อง |
| ก.ค. 2020 | ฐานข้อมูลลูกค้า Ledger รั่ว ชื่อ ที่อยู่ เบอร์โทรกว่า 270,000 ราย | ข้อมูลลูกค้า | ข้อมูลรั่วนำไปสู่การส่งเครื่องปลอมถึงบ้านและการข่มขู่ |
หมายเหตุ: ตัวเลขความเสียหายของเหตุการณ์ปี 2026 มาจากนักวิเคราะห์อิสระ และแหล่งข่าวต่างๆ รายงานไม่ตรงกันทั้งหมด
รูปแบบที่เห็นชัด: ผู้โจมตีย้ายเป้าจาก "เจาะชิป" ซึ่งยากมาก ไปสู่ "จุดรอบๆ ชิป" ซึ่งง่ายกว่า ได้แก่ แอป ซอฟต์แวร์ ข้อมูลลูกค้า และตอนนี้คือช่องทางจัดจำหน่าย

New Arrival - อุปกรณ์ Hardware Wallet มาใหม่รุ่นล่าสุด
อัปเดตเทคโนโลยีความปลอดภัยคริปโตก่อนใครกับสินค้ามาใหม่ล่าสุด พบกับ Trezor Safe 7 ที่มาพร้อมชิปนิรภัยคู่และระบบ Quantum-ready ปกป้องสินทรัพย์ดิจิทัลของคุณด้วยนวัตกรรมที่ทันสมัยที่สุดในตลาดวันนี้
ป้องกันระยะยาว: อย่าฝากทุกอย่างไว้กับเครื่องเดียว
สำหรับคนที่ถือคริปโตจำนวนมาก วิธีที่ลดความเสี่ยงแบบนี้ได้ดีที่สุดคือ multisig หลายยี่ห้อ เช่น แบบ 2-of-3 ที่ต้องใช้ 2 ใน 3 เครื่องเซ็นอนุมัติจึงจะโอนเงินได้
ทำไมได้ผล: ถ้าเครื่องใดเครื่องหนึ่งถูกดัดแปลงหรือมีช่องโหว่ ผู้โจมตีก็ยังได้แค่ 1 key ซึ่งไม่พอจะโอนเงิน การจะขโมยได้ ต้องเจาะผู้ผลิต 2 รายที่ใช้ฮาร์ดแวร์และซอฟต์แวร์คนละชุดพร้อมกัน ซึ่งยากกว่ามาก
ตัวอย่างการจัด 2-of-3
| Key | อุปกรณ์ตัวอย่าง | เก็บไว้ที่ |
|---|---|---|
| Key 1 | Trezor Safe 5 | บ้าน |
| Key 2 | Foundation Passport | ที่ทำงานหรือตู้เซฟ |
| Key 3 | Blockstream Jade | สถานที่สำรองอีกแห่ง |
เปรียบเทียบ single-sig กับ multisig
| เรื่อง | Single-sig (เครื่องเดียว) | Multisig 2-of-3 หลายยี่ห้อ |
|---|---|---|
| ถ้าเครื่องหนึ่งถูกดัดแปลง | เสียเงินได้ทั้งหมด | เงินยังปลอดภัย |
| ถ้าเครื่องหนึ่งหายหรือพัง | กู้จาก seed ได้ | ใช้อีก 2 เครื่องที่เหลือได้ |
| ความยากในการตั้งค่า | ง่าย | ปานกลาง ต้องเรียนรู้เพิ่ม |
| สิ่งที่ต้องสำรอง | seed 1 ชุด | seed 3 ชุด + ไฟล์ wallet descriptor |
| เหมาะกับ | ยอดเงินที่เสียได้ หรือผู้เริ่มต้น | ยอดเงินที่สำคัญต่อชีวิต |
ข้อควรรู้: multisig ซับซ้อนกว่า ถ้าสำรองข้อมูลไม่ครบ (โดยเฉพาะ wallet descriptor) อาจกู้เงินไม่ได้ ควรฝึกกับเงินจำนวนน้อยก่อนเสมอ
เริ่มต้นได้ที่: คู่มือ Sparrow Wallet ฉบับจับมือทำ ซึ่งเป็นแอปที่ใช้จัดการ multisig ได้
คำถามที่พบบ่อย
ยังไม่มีการยืนยัน ณ วันที่ 9 ตุลาคม 2026 Ledger กำลังสอบสวน และยังไม่มีหลักฐานว่าชิปหรือเฟิร์มแวร์ของ Ledger มีช่องโหว่ ผู้เสียหายที่รายงานกระจุกอยู่ในกลุ่มที่ซื้อจากร้านเดียว
ถ้าไม่ได้ซื้อจาก CryptoBilis คุณไม่อยู่ในกลุ่มที่ Ledger แจ้งเตือน แต่ควรตรวจว่าเครื่องผ่านการตรวจความแท้ในแอปทางการ และ seed ถูกสร้างโดยเครื่องต่อหน้าคุณเอง
ยังไม่มีรายงานว่าเกี่ยวข้อง เหตุการณ์นี้เกี่ยวกับเครื่อง Ledger ที่ขายผ่านร้านเดียว แต่ความเสี่ยงแบบ supply chain เกิดได้กับทุกยี่ห้อ จึงควรตรวจเครื่องตามเช็กลิสต์เสมอ
ไม่ควร การเก็บเหรียญไว้บนกระดานเทรดหรือกระเป๋าบนมือถือมีความเสี่ยงสูงกว่า บทเรียนจากเหตุการณ์นี้ไม่ใช่ "กระเป๋าฮาร์ดแวร์ไม่ปลอดภัย" แต่คือ "ต้องซื้อจากแหล่งที่ตรวจสอบได้ และตรวจเครื่องก่อนใช้ทุกครั้ง"
จุดสังเกตที่ชัดที่สุดคือ มีการ์ดที่พิมพ์ seed มาให้ เครื่องเปิดมาแล้วไม่ถามให้สร้างกระเป๋าใหม่ หรือซีลกล่องมีร่องรอยการแกะ ถ้าเจออย่างใดอย่างหนึ่ง อย่าใช้เครื่องนั้น
แหล่งอ้างอิง
- PANews: Ledger responds to user fund theft
- BeInCrypto: Ledger Pauses Reseller Sales After $86 Million Drain Claims
- Coinpedia: $86.9 Million Reportedly Drained Across 98 Wallet Addresses
- TokenPost: Ledger Investigates Southeast Asia Theft Linked to CryptoBilis Devices
- CoinLaw: Ledger Users Drained of Over $86M in Suspected Exploit
- Crypto Briefing: Ledger investigates fund losses tied to CryptoBilis reseller
- Ledger: Security Incident Report (Connect Kit, 2023)
- Ryder: Every Ledger Hack Since 2020
Share:
ถอดรหัสหลัง ก.ล.ต. ปลดล็อก Crypto ETF: ซื้อผ่านพอร์ตหุ้น vs ถือเหรียญเอง แบบไหนตอบโจทย์คุณมากกว่ากัน?
บทเรียนปี 2026 ในวันที่ระบบแถวหน้าสะดุด เรายังควร ‘เก็บเหรียญเอง’ อยู่ไหม?