
- 1. แผ่นจด Seed Phrase สำเร็จรูป
- 2. แอปพลิเคชันและเว็บไซต์ปลอม (Phishing)
- 3. การเซ็นอนุมัติสิทธิ์แบบไม่เห็นรายละเอียด (Blind Signing)
- 4. การวางยาประวัติธุรกรรม (Address Poisoning)
- 5. มัลแวร์ดักสลับข้อมูลคีย์บอร์ด (Clipboard Hijacker)
- 6. ฝ่ายซัพพอร์ตตัวปลอม
- กฎเหล็กป้องการโดนดูดเงิน สำหรับสาย Self-Custody
- สรุปบทเรียน Self-Custody
- เลือกซื้อ Hardware Wallet แท้ 100% จากตัวแทนจำหน่ายอย่างเป็นทางการ
- คำถามที่พบบ่อย (Q&A)
- Q1: ถ้า Hardware Wallet หาย ชำรุด หรือตัวเครื่องพัง สินทรัพย์ดิจิทัลของเราจะหายไปด้วยไหม?
- Q2: ควรเก็บรักษาชุดคำ Seed Phrase ไว้ที่ไหน ถึงจะปลอดภัยที่สุด?
- Q3: การอัปเดต Firmware ของตัวเครื่อง Hardware Wallet มีความปลอดภัยไหม และต้องระวังอะไรเป็นพิเศษ?
ถ้าคุณย้ายสินทรัพย์ดิจิทัลมาเก็บไว้ใน Hardware Wallet (หรือ Cold Wallet) เรียบร้อยแล้ว ยินดีด้วยครับ! คุณได้ก้าวเข้าสู่มาตรฐานความปลอดภัยขั้นสูงในโลกคริปโทเคอร์เรนซีด้วยการดูแลสินทรัพย์ด้วยตัวเอง (Self-Custody) เป็นที่เรียบร้อย
แต่สิ่งที่ผู้ใช้งานหลายคนอาจจะยังไม่ทันระวัง คือ Hardware Wallet ถูกออกแบบมาให้ป้องกันการแฮกทางเทคนิคที่ตัวอุปกรณ์ได้อย่างยอดเยี่ยม แต่ไม่สามารถป้องกันความผิดพลาดจากการตัดสินใจของมนุษย์ (Human Error) ได้ครับ
เมื่อแฮกเกอร์ไม่สามารถเจาะระบบของตัวอุปกรณ์ตรง ๆ ได้ แฮกเกอร์จึงเปลี่ยนเป้าหมายมาใช้เทคนิค Social Engineering หรือการสร้างกลอุบายเนียน ๆ เพื่อล่อลวงให้เรายื่นกุญแจเข้ากระเป๋าให้แฮกเกอร์ด้วยตัวเอง
เพื่อให้คุณลงทุนได้อย่างสบายใจและปลอดภัย บทความนี้จะพาไปเจาะลึก 6 รูปแบบกลโกงยอดฮิตที่มิจฉาชีพชอบใช้ พร้อมแนวทางป้องกันตัวแบบมืออาชีพครับ
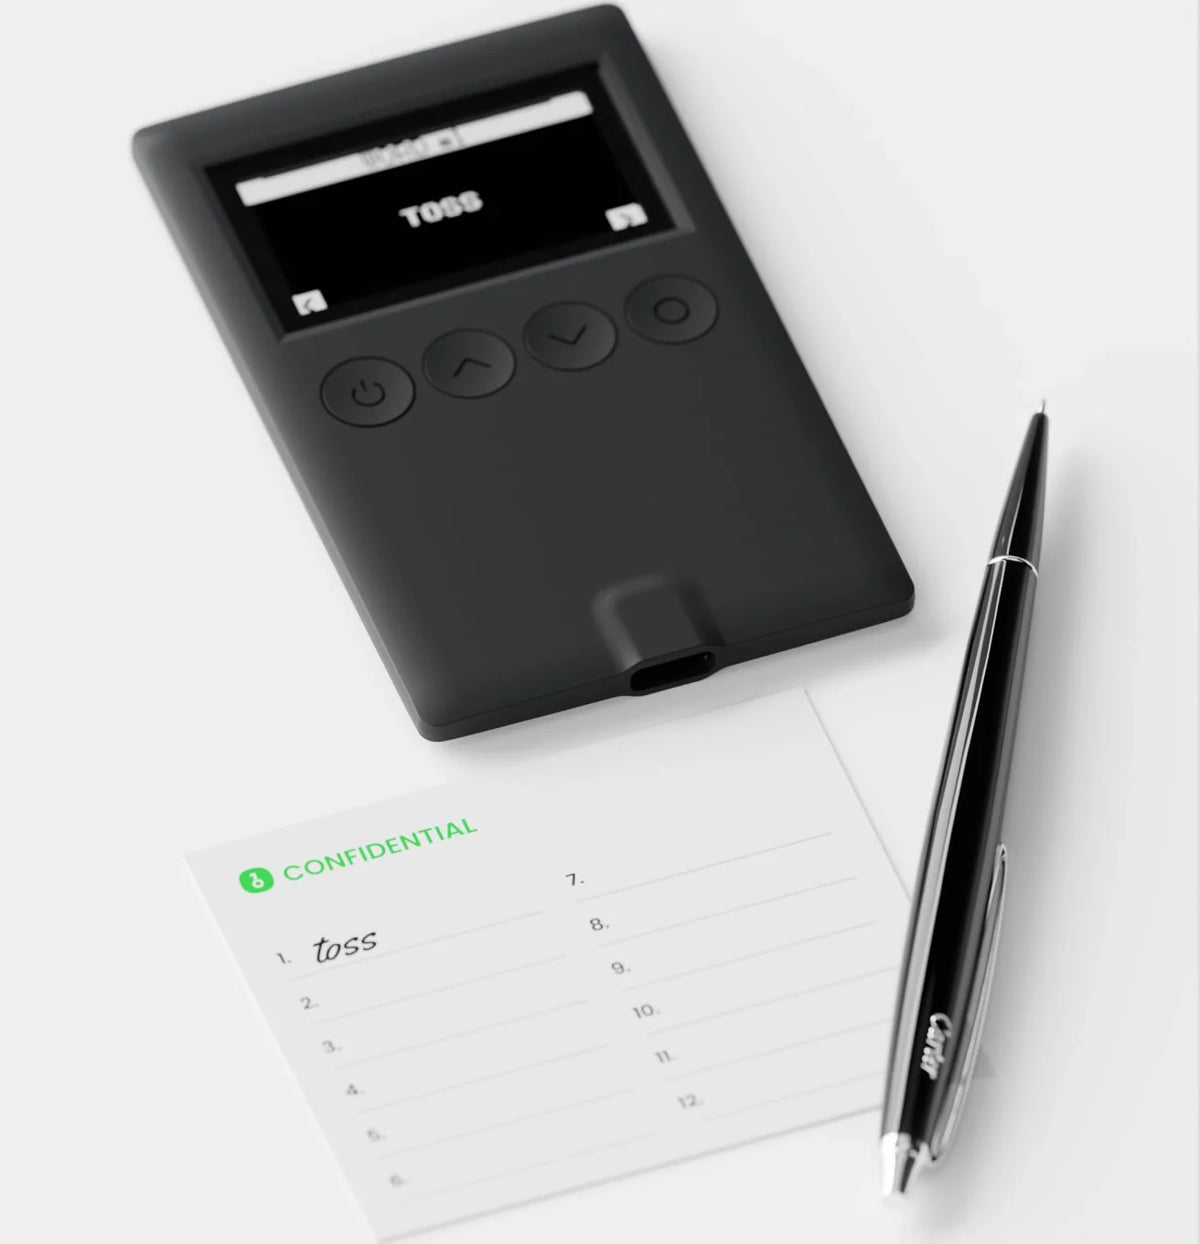
1. แผ่นจด Seed Phrase สำเร็จรูป
กลโกงนี้มักจะเกิดขึ้นเมื่อซื้ออุปกรณ์จากช่องทางที่ไม่น่าเชื่อถือ ตลาดมือสอง หรือร้านค้าบุคคลที่สามที่ไม่ได้รับการแต่งตั้งอย่างเป็นทางการ มิจฉาชีพจะทำการแกะกล่อง Hardware Wallet แล้วนำตัวเครื่องไปตั้งค่าล่วงหน้า จากนั้นจะพิมพ์ชุดคำ 12 หรือ 24 คำ (Seed Phrase) ใส่กระดาษพร้อมขูดแถบเงินออก หรือแนบโน้ตปลอมระบุว่า "อุปกรณ์นี้ได้รับการตั้งค่าความปลอดภัยเรียบร้อยแล้ว สามารถใช้ Seed Phrase ชุดนี้ได้ทันที"
หากคุณหลงเชื่อและโอนเหรียญเข้ากระเป๋าดังกล่าว สินทรัพย์จะถูกโอนออกทันทีเพราะมิจฉาชีพมีชุดคำกู้คืนกระเป๋าชุดนั้นอยู่แล้ว
วิธีป้องกัน: ชุดคำ Seed Phrase ต้องถูกสร้างขึ้นสด ๆ บนหน้าจอของอุปกรณ์ Hardware Wallet เท่านั้น ในขั้นตอนเปิดใช้งานครั้งแรก (First-time Setup) หากเปิดกล่องมาแล้วพบกระดาษที่มีคำศัพท์พิมพ์ไว้ให้อยู่แล้ว ให้สันนิษฐานไว้ก่อนทันทีว่าโดนหลอก และห้ามนำไปใช้งานเด็ดขาดครับ
2. แอปพลิเคชันและเว็บไซต์ปลอม (Phishing)
นี่คือกลโกงที่พบได้บ่อยที่สุดและสร้างความเสียหายรวมสูงที่สุดในวงการคริปโทฯ โดยมิจฉาชีพจะซื้อโฆษณาบน Search Engine อย่าง Google Ads หรือแอบนำแอปพลิเคชันปลอมขึ้น App Store และ Play Store โดยใช้ชื่อและโลโก้ที่เหมือนกับซอฟต์แวร์จริงทุกประการ
เมื่อคุณดาวน์โหลดและเปิดใช้งาน แอปปลอมจะขึ้นป๊อปอัปแจ้งเตือนให้คุณกรอก Seed Phrase โดยอ้างเหตุผลอย่างเช่น "ต้องทำการ Sync ข้อมูล หรืออัปเดตระบบความปลอดภัย" หากคุณพิมพ์ชุดคำผ่านคีย์บอร์ดคอมพิวเตอร์หรือโทรศัพท์มือถือ ข้อมูลทั้งหมดจะถูกส่งตรงไปหาแฮกเกอร์ในทันที
วิธีป้องกัน: จำกฎทองคำของสาย Self-Custody ไว้ให้แม่นยำครับว่า อุปกรณ์ Hardware Wallet ทุกแบรนด์ ไม่มีนโยบายให้คุณพิมพ์ Seed Phrase ลงบนคอมพิวเตอร์หรือมือถือ ไม่ว่าจะกรณีใด ๆ ทั้งสิ้น หากจำเป็นต้องทำการกู้คืนกระเป๋า (Restore) คุณจะต้องกดปุ่มป้อนคำศัพท์ทีละตัว บนตัวเครื่อง Hardware Wallet เท่านั้น
3. การเซ็นอนุมัติสิทธิ์แบบไม่เห็นรายละเอียด (Blind Signing)
กลโกงนี้ไม่ได้ขโมย Seed Phrase ของคุณครับ แต่ใช้การหลอกลวงให้คุณกดอนุมัติสิทธิ์ (Approval) ในการถอนเงินด้วยตัวเอง โดยมิจฉาชีพจะสร้างเว็บไซต์ปลอมขึ้นมา เช่น เว็บรับ Airdrop ฟรี, เว็บ Mint NFT ปลอม หรือ DEX ปลอม แล้วล่อลวงให้คุณเชื่อมต่อ Hardware Wallet เข้ากับเว็บไซต์
เมื่อคุณกดทำรายการ ระบบจะส่งธุรกรรมมาให้คุณกดเซ็นอนุมัติบนตัวเครื่อง หากคุณเปิดใช้งานฟังก์ชัน Blind Signing (การเซ็นโดยไม่อ่านรายละเอียดธุรกรรม) คุณอาจจะกำลังกดเซ็นอนุมัติสิทธิ์อย่าง SetApprovalForAll หรือ IncreaseAllowance ซึ่งเป็นการเปิดโอกาสให้ Smart Contract ของมิจฉาชีพดึงเหรียญทั้งหมดในกระเป๋าของคุณออกไปได้ตามใจชอบ
วิธีป้องกัน: ควรอ่านรายละเอียดบนหน้าจอ Hardware Wallet ทุกครั้งก่อนกดปุ่มยืนยัน ปิดฟังก์ชัน Blind Signing เมื่อไม่ได้ใช้งาน และหมั่นเข้าไปเช็กพร้อมยกเลิกสิทธิ์ (Revoke) การเชื่อมต่อ dApp ที่ไม่ได้ใช้งานแล้วอย่างสม่ำเสมอ
4. การวางยาประวัติธุรกรรม (Address Poisoning)
ภัยเงียบที่เล่นกับความชินชาและความมักง่ายในการคัดลอกที่อยู่กระเป๋า (Wallet Address) โดยแฮกเกอร์จะใช้ Bot สร้างที่อยู่กระเป๋าปลอมที่มี 4 ตัวหน้า และ 4 ตัวท้าย เหมือนกับกระเป๋าที่คุณใช้เป็นประจำ จากนั้นจะแอบส่งธุรกรรมมูลค่า 0 ดอลลาร์ หรือ Token ปลอมเข้ามาในกระเป๋าของคุณ เพื่อให้ Address ปลอมไปปรากฏอยู่ในประวัติการทำธุรกรรม (Transaction History)
ความอันตรายจะเกิดขึ้นเมื่อคุณต้องการโอนเงินในครั้งถัดไป แล้วใช้วิธี Copy Address จากประวัติการโอนล่าสุดในแอป คุณอาจจะก๊อปปี้เอาที่อยู่ปลอมของแฮกเกอร์ไปใช้งานโดยไม่ทันสังเกตตัวอักษรตรงกลาง ทำให้เงินถูกส่งไปผิดกระเป๋าและไม่สามารถดึงกลับคืนมาได้
วิธีป้องกัน: ห้ามคัดลอกที่อยู่กระเป๋าจาก Transaction History เด็ดขาด แนะนำให้ใช้วิธีบันทึกเป็นสมุดที่อยู่ (Address Book) หรือตรวจสอบตัวอักษรทุกตัวตั้งแต่ต้นจนจบก่อนกดส่งเงินเสมอ
5. มัลแวร์ดักสลับข้อมูลคีย์บอร์ด (Clipboard Hijacker)
มัลแวร์ประเภทนี้จะแอบเข้ามาอยู่ในเครื่องคอมพิวเตอร์หรือโทรศัพท์มือถือจากการที่คุณดาวน์โหลดไฟล์หรือซอฟต์แวร์เถื่อน โดยมัลแวร์จะคอยเฝ้ามองเมื่อคุณกดคัดลอก (Copy) ข้อความที่มีรูปแบบเป็น Address กระเป๋าคริปโทฯ
ทันทีที่คุณกดวาง (Paste) มัลแวร์จะสลับเปลี่ยนที่อยู่นั้นเป็น Address ของแฮกเกอร์ในเสี้ยววินาที หากคุณไม่ได้สังเกตและกดส่งเงินทันที เงินทั้งหมดก็จะถูกโอนไปยังแฮกเกอร์ทันทีเช่นกัน
วิธีป้องกัน: ก่อนกดปุ่ม Confirm บน Hardware Wallet ต้องเทียบที่อยู่บนหน้าจอคอมพิวเตอร์กับหน้าจอของตัวอุปกรณ์ Hardware Wallet เสมอ ให้ยึดหลักการที่ว่า "หน้าจอบนตัวอุปกรณ์คือความจริงเดียวที่คุณเชื่อถือได้"
6. ฝ่ายซัพพอร์ตตัวปลอม
เมื่อคุณไปโพสต์สอบถามปัญหาการใช้งานตามกลุ่ม Community ต่าง ๆ เช่น Discord, Telegram, X (Twitter) หรือ Reddit มิจฉาชีพจะส่งข้อความส่วนตัว (DM) เข้ามาหาคุณทันที โดยอ้างตัวว่าเป็น "Admin" หรือ "Official Support" ของแบรนด์นั้น ๆ
มิจฉาชีพจะหลอกว่ากระเป๋าของคุณกำลังมีปัญหา ต้องทำการ "Sync Wallet" หรือ "Fix Node Error" พร้อมส่งลิงก์กรอก Seed Phrase เพื่อหลอกเอาข้อมูลไปทั้งหมด
วิธีป้องกัน: ให้จำไว้เสมอว่าเจ้าหน้าที่ซัพพอร์ตตัวจริงของทุกแบรนด์ ไม่มีนโยบายทักหาผู้ใช้งานก่อนทาง DM และจะไม่ขอ Seed Phrase อย่างเด็ดขาด รวมถึงควรตั้งค่าปิดการรับข้อความจากคนแปลกหน้าใน Community สายคริปโทฯ ทั้งหมดเพื่อความปลอดภัย
กฎเหล็กป้องการโดนดูดเงิน สำหรับสาย Self-Custody
เพื่อให้สินทรัพย์ดิจิทัลของคุณปลอดภัยแบบ 100% ลองนำ 5 กฎเหล็กนี้ไปปรับใช้ในการใช้งานประจำวันดูครับ
- Seed Phrase อยู่บนกระดาษหรือแผ่นเหล็กเท่านั้น: ห้ามพิมพ์ลงคอมพิวเตอร์ ห้ามถ่ายรูป ห้ามแคปหน้าจอ ห้ามเซฟลง Cloud หรือโน้ตในโทรศัพท์เด็ดขาด
- ซื้อจากตัวแทนจำหน่ายอย่างเป็นทางการเท่านั้น: เพื่อป้องกันสินค้าที่ถูกดัดแปลงอุปกรณ์ภายในจากผู้ไม่หวังดี
- ยึดถือข้อมูลบนหน้าจอ Hardware Wallet เป็นหลัก: หน้าจอคอมพิวเตอร์และมือถือมีโอกาสถูกแฮกหรือปลอมแปลงได้ แต่หน้าจอบนอุปกรณ์ Hardware Wallet คือข้อมูลที่ถูกต้องที่สุด
- ตั้งสติก่อนกดปุ่มยืนยันเสมอ: หากเจอธุรกรรมไหนที่เร่งรีบ กดดันเวลา หรืออ้างว่าเป็น Airdrop ด่วน ให้สันนิษฐานไว้ก่อนว่าเป็นมิจฉาชีพครับ
สรุปบทเรียน Self-Custody
แม้เทคโนโลยีของ Hardware Wallet จะออกแบบระบบรักษาความปลอดภัยมาอย่างแน่นหนาจนแทบไม่มีใครเจาะได้ แต่ช่องโหว่ที่ใหญ่ที่สุดมักเกิดจาก ความประมาท ความชินชา และการขาดความรู้เท่าทันมิจฉาชีพ ของผู้ใช้งานเอง
หัวใจสำคัญของการเก็บรักษาสินทรัพย์ดิจิทัลด้วยตนเอง จึงไม่ใช่แค่การมีอุปกรณ์ที่ทันสมัย แต่คือการมีสติในการทำทุกธุรกรรม การเก็บรักษา Seed Phrase ให้อยู่ในโลกออฟไลน์ 100% และการยึดถือข้อมูลบนหน้าจออุปกรณ์เป็นความจริงสูงสุด เพียงเท่านี้ สินทรัพย์ของคุณก็จะปลอดภัยจากการถูกโจรกรรมไซเบอร์ทุกรูปแบบแล้วครับ
เลือกซื้อ Hardware Wallet แท้ 100% จากตัวแทนจำหน่ายอย่างเป็นทางการ
หากคุณกำลังมองหาอุปกรณ์ Hardware Wallet หรือแผ่นเหล็กเก็บ Seed Phrase (Steel Wallet) เพื่อความปลอดภัยสูงสุดในการถือครองคริปโทฯ สามารถเลือกชมสินค้าที่ผ่านการรับรองจากแบรนด์ชั้นนำได้ที่ Bitcast พร้อมบริการให้คำปรึกษาการใช้งานอย่างถูกต้องและปลอดภัยจากทีมงานมืออาชีพครับ
คำถามที่พบบ่อย (Q&A)
Q1: ถ้า Hardware Wallet หาย ชำรุด หรือตัวเครื่องพัง สินทรัพย์ดิจิทัลของเราจะหายไปด้วยไหม?
A: สินทรัพย์ของคุณจะไม่หายไปไหนครับ เพราะเหรียญไม่ได้ถูกเก็บอยู่ในตัวอุปกรณ์ Hardware Wallet แต่ถูกบันทึกไว้อย่างปลอดภัยบนบล็อกเชน (Blockchain) ตัวอุปกรณ์เป็นเพียง "กุญแจ" ที่ใช้เข้าถึงเหรียญเท่านั้น ตราบใดที่คุณยังมีชุดคำ Seed Phrase 12 หรือ 24 คำอยู่กับตัว คุณสามารถนำ Seed Phrase นั้นไปใส่ใน Hardware Wallet เครื่องใหม่เพื่อกู้คืนสินทรัพย์ทั้งหมดกลับมาได้ทันทีครับ
Q2: ควรเก็บรักษาชุดคำ Seed Phrase ไว้ที่ไหน ถึงจะปลอดภัยที่สุด?
A: ควรเก็บไว้ในรูปแบบออฟไลน์อย่างสมบูรณ์แบบครับ โดยจดลงบนกระดาษแล้วเก็บไว้ในตู้เซฟป้องกันไฟ หรือเลือกใช้แผ่นเหล็กสำหรับเก็บ Seed Phrase ที่ทนทานต่อไฟไหม้และน้ำท่วม
และกฎข้อสำคัญที่สุดคือ ห้ามถ่ายรูป ห้ามแคปหน้าจอ ห้ามพิมพ์ลงในโน้ตโทรศัพท์ หรือเซฟไว้บน Cloud เด็ดขาด เพราะช่องทางออนไลน์ทั้งหมดมีโอกาสถูกมัลแวร์หรือแฮกเกอร์แอบเข้าถึงได้เสมอ
Q3: การอัปเดต Firmware ของตัวเครื่อง Hardware Wallet มีความปลอดภัยไหม และต้องระวังอะไรเป็นพิเศษ?
A: การอัปเดต Firmware มีความปลอดภัยและเป็นสิ่งสำคัญมาก เพราะผู้ผลิตจะคอยปล่อยอัปเดตเพื่ออุดช่องโหว่ความปลอดภัยใหม่ ๆ เสมอ ข้อควรระวังคือ ต้องทำการอัปเดตผ่านซอฟต์แวร์ทางการของแบรนด์นั้น ๆ เท่านั้น (เช่น Trezor Suite) และก่อนทำการอัปเดตทุกครั้ง ควรตรวจสอบให้แน่ใจว่าคุณยังมีชุดคำ Seed Phrase สำรองอยู่อย่างถูกต้อง เผื่อกรณีที่อุปกรณ์เกิดการรีเซ็ตระบบระหว่างอัปเดตครับ
แชร์:
แหล่งเริ่มต้นเรียนรู้การใช้งาน Hardware wallet ฟรี 2026 จาก Bitcast
Hardware Wallet ที่มีแบตเตอรี่ต้องชาร์จบ่อยแค่ไหน ถ้าไม่ค่อยได้เปิดใช้งาน?