
Summary : ในปี 2026 มี 6 แบรนด์ Hardware Wallet ชั้นนำที่เปิดเผยเหตุการณ์ด้านความปลอดภัย แต่มีเพียง 2 กรณีเท่านั้นที่ทำให้ผู้ใช้สูญเสียเงินจริง (Coldcard จากบั๊กการสุ่ม Seed Phrase และเครื่อง Ledger ที่ถูกดัดแปลงผ่านตัวแทนจำหน่าย CryptoBilis) รวมมูลค่าราว 209–220 ล้านดอลลาร์ หรือประมาณ 7,100–7,450 ล้านบาท โดยไม่มีชิป Secure Element ตัวใดถูกเจาะจากระยะไกลเลย บทเรียนสำคัญที่สุดของปีนี้คือแฮกเกอร์ย้ายเป้าจากการเจาะชิปมาโจมตี "รอยต่อรอบตัวเครื่อง" ทั้ง Supply Chain การขนส่ง เฟิร์มแวร์ และฐานข้อมูลร้านค้า ซึ่งผู้ใช้ยังสามารถปิดความเสี่ยงเหล่านี้ได้อย่างมีประสิทธิภาพ
- ภาพรวมปี 2026 เมื่อแฮกเกอร์เลิกเจาะชิป แล้วหันมาโจมตี "รอยต่อรอบตัวเครื่อง"
- เจาะลึกเหตุการณ์จริงของ Hardware Wallet แบรนด์ดังในปี 2026
- Coldcard: บั๊กสุ่ม Seed Phrase (Weak Entropy) ที่สร้างความเสียหายระดับ 4,000 ล้านบาท
- Ledger: คดีชิปสปาย CryptoBilis ลามข้ามทวีป และข้อมูลลูกค้า Global-e รั่วไหล
- Trezor: ยืนยัน Implant ใน Safe 5 ออก Firmware 2.13.1 และโละตัวแทนจำหน่าย 80%
- Keystone: เว็บไซต์ถูกเจาะและ Attestation Key รั่ว จนต้องทำลายสต็อก 18,835 เครื่อง
- SafePal, BitBox, Tangem และความเคลื่อนไหวของ OneKey
- ตารางสรุปหมัดต่อหมัด วิกฤต Hardware Wallet ปี 2026
- บทเรียนสำคัญ: เรายังควรใช้ Hardware Wallet อยู่ไหม และ 4 กฎเหล็กป้องกันตัว
- ก้าวต่อไปของ Self-Custody เมื่อความไว้ใจต้องเริ่มจากมือเราเอง: รู้จัก PHYLAX-01
- สรุป
- คำถามที่พบบ่อย (FAQ)
ตลอดปี 2026 ที่ผ่านมา หากเพื่อน ๆ ติดตามข่าวสารในวงการคริปโทเคอร์เรนซีและบิทคอยน์อยู่ตลอด คงรู้สึกเหมือนกันว่าปีนี้เป็นปีที่โลกของ Hardware Wallet เจอบททดสอบหนักหน่วงที่สุดปีหนึ่งในประวัติศาสตร์ ไม่ว่าจะเป็นข่าวบั๊กสุ่มคำของ Coldcard ที่ทำให้เงินหายไปหลายพันล้านบาท คดีชิปสปาย 4G/LTE ในเครื่อง Ledger และ Trezor Safe 5 ที่กระจายผ่านตัวแทนจำหน่าย ข่าว Keystone ต้องทำลายสต็อกเครื่องเกือบสองหมื่นตัว ไปจนถึงเหตุการณ์ข้อมูลลูกค้าของหลายแบรนด์ดังรั่วไหล
คำถามสำคัญที่แอดเชื่อว่าแล่นเข้ามาในหัวของเพื่อน ๆ ทันทีที่เห็นข่าวเหล่านี้ติด ๆ กันก็คือ "ตกลงแล้วปี 2026 ยังมี Hardware Wallet ยี่ห้อไหนไว้ใจได้อยู่ไหม?" "ขนาดซื้อจากตัวแทนทางการยังเจอชิปแฝง แล้วคนธรรมดาอย่างเราจะป้องกันตัวยังไง?" หรือ "ถ้ามันวุ่นวายขนาดนี้ กลับไปฝากเหรียญไว้บน Exchange เหมือนเดิมจะง่ายกว่าหรือเปล่า?" วันนี้แอดจะพาเพื่อน ๆ มานั่งกางข้อเท็จจริงทั้งหมดของปี 2026 แยกแยะว่าเหตุการณ์ไหนทำเงินหายจริง เหตุการณ์ไหนคือความเสี่ยงรอบข้าง พร้อมสรุปแนวทางป้องกันตัวที่ทำได้จริง และชวนมองไปถึงก้าวต่อไปของ Self-Custody อย่างแนวคิดการประกอบกระเป๋าใช้เองครับ
ภาพรวมปี 2026 เมื่อแฮกเกอร์เลิกเจาะชิป แล้วหันมาโจมตี "รอยต่อรอบตัวเครื่อง"
ลองจินตนาการภาพตามแอดง่าย ๆ นะครับ ให้มองว่า Hardware Wallet ก็เหมือน "ตู้เซฟเหล็กกล้าที่ส่งตรงจากโรงงาน" ตัวตู้และระบบล็อกด้านใน (ชิป Secure Element) ถูกออกแบบมาแข็งแกร่งมากจนโจรไม่สามารถงัดแงะจากระยะไกลได้ พอเจาะตรง ๆ ไม่เข้า โจรยุคปี 2026 จึงเปลี่ยนวิธีคิดใหม่ทั้งหมด หันมาเล่นงานจุดอ่อนที่อยู่รอบ ๆ ตู้เซฟแทน
หากเราเอาเหตุการณ์ทั้งหมดในปี 2026 มาวางเรียงกัน จะเห็นชัดเลยว่าความเสี่ยงถูกแบ่งออกเป็น 3 กลุ่มหลักครับ
- ความเสี่ยงจากซอฟต์แวร์และการสุ่มรหัส (Firmware & Entropy): เหมือนตู้เซฟที่ระบบตั้งรหัสสุ่มเลขได้แคบเกินไป ทำให้โจรเดารหัสออกได้เองโดยไม่ต้องแตะตู้เลย
- ความเสี่ยงระหว่างทางก่อนถึงมือเรา (Supply Chain Attack): เหมือนตู้เซฟที่ถูกโจรแอบติดกล้องรูเข็มไว้ใต้แป้นกดรหัส ตอนที่ของกำลังพักรอขายอยู่ในโกดังร้านค้า
- ความเสี่ยงจากฐานข้อมูลร้านค้า (Customer Data Leak): เหมือนโจรขโมยสมุดรายชื่อลูกค้าที่เคยซื้อตู้เซฟไป เพื่อเอาชื่อ ที่อยู่ และเบอร์โทรมาปลอมตัวเป็นพนักงานบริษัทโทรมาหลอกขอรหัสเปิดตู้
พอเห็นภาพรวม 3 กลุ่มนี้แล้ว เราลองมาเจาะลึกทีละแบรนด์กันครับว่าปี 2026 เกิดอะไรขึ้นบ้าง
เจาะลึกเหตุการณ์จริงของ Hardware Wallet แบรนด์ดังในปี 2026
Coldcard: บั๊กสุ่ม Seed Phrase (Weak Entropy) ที่สร้างความเสียหายระดับ 4,000 ล้านบาท
เหตุการณ์ที่สะเทือนใจสาย Bitcoin-only มากที่สุดในปีนี้เกิดขึ้นเมื่อวันที่ 30 กรกฎาคม 2026 เมื่อแฮกเกอร์เริ่มกวาดบิทคอยน์ออกจากกระเป๋าที่ใช้ Coldcard กว่า 5,200 Address รวมมูลค่าราว 1,816 BTC หรือประมาณ 116 ล้านดอลลาร์ (ราว 3,930 ล้านบาท ที่อัตราแลกเปลี่ยน ~33.9 บาท/ดอลลาร์ และบางสำนักข่าวประเมินสูงถึง 130 ล้านดอลลาร์ หรือ ~4,400 ล้านบาท) ตามรายงานวิเคราะห์ของ TRM Labs และ Ryder
ต้นเหตุมาจากบั๊กใน Firmware เวอร์ชัน 4.0.1 ที่ปล่อยออกมาตั้งแต่เดือนมีนาคม 2021 ซึ่งทำให้ความสุ่ม (Entropy) ตอนสร้าง Seed Phrase บนเครื่องลดลงจากมาตรฐาน 128-bit เหลือต่ำสุดเพียงราว 40-bit ในบางรุ่น ทำให้ผู้โจมตีสามารถใช้คอมพิวเตอร์ไล่สุ่มเดา Private Key ได้จากระยะไกล สิ่งสำคัญที่ต้องเน้นคือ การอัปเดต Firmware ไม่สามารถแก้ Seed Phrase เก่าที่สร้างไปแล้วได้ ผู้ที่ใช้เครื่องในช่วงเวลาดังกล่าวต้องสร้าง Seed ใหม่และโอนเหรียญออกทั้งหมด แต่จุดที่น่าทึ่งและเป็นบทเรียนชั้นดีคือ ผู้ใช้ Coldcard ที่ทอยลูกเต๋าเพิ่มความสุ่มเองอย่างน้อย 50 ครั้งตอนสร้างกระเป๋า รอดปลอดภัยทั้งหมดครับ
Ledger: คดีชิปสปาย CryptoBilis ลามข้ามทวีป และข้อมูลลูกค้า Global-e รั่วไหล
ในเดือนตุลาคม 2026 วงการคริปโทฯ ในเอเชียตะวันออกเฉียงใต้ต้องตกตะลึงเมื่อพบว่าเครื่อง Ledger ที่ขายผ่านตัวแทนจำหน่ายอย่างเป็นทางการในมาเลเซียชื่อ CryptoBilis ถูกแอบดัดแปลงด้วยการบัดกรีแผงวงจรขนาดจิ๋วพร้อมชิปและโมดูลเซลลูลาร์ (LTE/eSIM) เข้ากับสายสัญญาณหน้าจอ เพื่อแอบอ่านคำ Seed Phrase ตอนผู้ใช้ตั้งค่าเครื่องแล้วส่งออกผ่านเครือข่ายมือถือ ข้อมูลจาก Shattered.io และ Ryder ระบุความเสียหายรวมอยู่ที่ประมาณ 92.9–102 ล้านดอลลาร์ (ราว 3,150–3,460 ล้านบาท) จากผู้เสียหายกว่า 311–335 กระเป๋า (เพื่อน ๆ สามารถอ่านสรุปไทม์ไลน์และการเจาะลึกเหตุการณ์นี้ได้ที่ ผู้ใช้ Ledger ถูกดูดเงิน $86 ล้าน: เช็กเครื่องคุณด่วน และ จากกำไรเปลี่ยนชีวิต 80 BTC สู่กระเป๋าอันว่างเปล่า (Ledger-CryptoBilis))
ล่าสุดเมื่อวันที่ 18 พฤศจิกายน 2026 ทาง Ledger ได้ขยายผลสอบสวนและยืนยันว่าพบเครื่องที่ถูกดัดแปลงลักษณะเดียวกันในกรุงเบอร์ลิน ประเทศเยอรมนี รวมถึงกำลังตรวจสอบอีก 2 กรณีในดูไบ (UAE) ที่มีรายงานความเสียหายรวม 604,000 ดอลลาร์ (ราว 20.5 ล้านบาท) โดยทาง DefiPrime และ BigGo Finance อ้างอิงแถลงการณ์ของ Ledger ว่าไม่มีช่องโหว่ในชิป Secure Element หรือระบบปฏิบัติการ และไม่พบเคสที่สั่งซื้อโดยตรงจาก ledger.com นอกจากนี้ในช่วงต้นปี (5 มกราคม 2026) Ledger ยังเจอเหตุข้อมูลชื่อ ที่อยู่ และเบอร์โทรลูกค้าหลุดผ่านพาร์ทเนอร์ระบบชำระเงิน Global-e อีกด้วย (Ryder)
Trezor: ยืนยัน Implant ใน Safe 5 ออก Firmware 2.13.1 และโละตัวแทนจำหน่าย 80%
หลังจากคดี CryptoBilis แดงขึ้นมา ทาง Trezor ได้เรียกตรวจสอบอุปกรณ์จากลูกค้าที่ซื้อผ่านร้านดังกล่าว และในวันที่ 11 พฤศจิกายน 2026 Trezor Official Blog ได้ออกมายืนยันอย่างเป็นทางการว่าพบแผงวงจรแฝงในเครื่อง Trezor Safe 5 จำนวน 3 เครื่อง ที่ซื้อผ่าน CryptoBilis ระหว่างวันที่ 20 สิงหาคม – 23 กันยายน 2026 (ยังไม่พบผู้เสียหายเงินหาย และไม่พบความผิดปกติในรุ่นอื่นหรือตัวแทนจำหน่ายรายอื่น)
จุดที่ทำให้เรื่องนี้น่ากลัวมากคือ ตัวแผงวงจรแฝงทำงานแบบ "แอบฟังอย่างเดียว" (Read-only) ระหว่างเมนบอร์ดกับหน้าจอ โดยไม่ไปแตะต้อง Firmware หรือชิป Secure Element เลย นั่นหมายความว่า ต่อให้ผ่านการตรวจ Genuine Check ในซอฟต์แวร์ ก็ยังตรวจไม่เจอ Trezor จึงตอบโต้ด้วย 2 มาตรการใหญ่ทันที คือ ปล่อย Firmware 2.13.1 (11 พฤศจิกายน 2026) ที่สามารถบล็อกการทำงานของแผงวงจรแฝงล็อตนี้ได้ และประกาศตัดจำนวน Authorized Reseller ทั่วโลกลงประมาณ 80% เพื่อยกระดับการควบคุมคลังสินค้าและการเข้าถึงตัวเครื่องให้เข้มงวดที่สุด (ส่วนเรื่องอื่นในปีนี้ของ Trezor คือข้อมูลผู้ซื้อรั่วไหลผ่านพาร์ทเนอร์ขนส่ง ShipMonk 80,689 ราย และ Skladon 27,000 ออเดอร์ รวมถึงการที่แล็บ Ledger Donjon ทดลองยิงเลเซอร์ใส่ชิป Trezor Safe 7 ในเดือนมิถุนายน ซึ่งต้องใช้เครื่องมือแล็บและมีเครื่องอยู่ในมือจริง ไม่กระทบผู้ใช้ทั่วไป) (Ryder, CryptoTicker, BeInCrypto)
Keystone: เว็บไซต์ถูกเจาะและ Attestation Key รั่ว จนต้องทำลายสต็อก 18,835 เครื่อง
ปลายเดือนตุลาคม 2026 (24–26 ตุลาคม) Keystone (ผู้ผลิต Keystone 3 Pro) เปิดเผยว่าเว็บไซต์ถูกเจาะผ่านเครื่องมือมอนิเตอร์ของบุคคลที่สาม ทำให้ข้อมูลผู้ซื้อ 25,964 ราย (และตะกร้าค้างจ่ายอีก 12,873 ราย) หลุดออกไป แต่จุดที่หนักกว่าแค่ข้อมูลลูกค้าคือผู้โจมตีได้ขโมย Factory Attestation Key หรือกุญแจดิจิทัลที่โรงงานใช้รับรองว่าตัวเครื่องเป็นของแท้ไปด้วย เพื่อป้องกันไม่ให้มิจฉาชีพนำกุญแจนี้ไปทำเครื่องปลอมที่ผ่านการตรวจความแท้ Keystone จึงตัดสินใจระงับการจัดส่งและทำลายเครื่องที่ยังไม่ถูกส่งออกทั้งหมด 18,835 เครื่อง พร้อมแจ้งให้ลูกค้าที่ได้รับเครื่องหลังวันที่ 20 ตุลาคมติดต่อตรวจสอบก่อนใช้งาน (Ryder, BecauseBitcoin)
SafePal, BitBox, Tangem และความเคลื่อนไหวของ OneKey
นอกจาก 4 แบรนด์หลักข้างต้น แบรนด์อื่น ๆ ในตลาดปี 2026 ก็มีความเคลื่อนไหวสำคัญที่เพื่อน ๆ ควรรู้ไว้ประกอบการตัดสินใจครับ
- SafePal (สิงหาคม 2026): พบช่องโหว่การยืนยันสิทธิ์ในปลั๊กอินติดตามพัสดุ ทำให้ข้อมูลชื่อ ที่อยู่ และเบอร์โทรลูกค้าหลุดราว 39,798 ราย แต่ไม่กระทบ Private Key หรือเงินในกระเป๋า (Ryder)
- BitBox (สิงหาคม 2026): ตรวจพบช่องโหว่ระดับรุนแรงจากการตรวจสอบภายในเอง (Memory corruption ในรุ่น Multi, บั๊ก Silent Payments และช่องโหว่ USB/Bootloader) และรีบปล่อย Firmware 9.26.5 (Dixence) อุดช่องโหว่ได้ทันก่อนมีการโจมตีจริง ไม่มีเงินหายและไม่ต้องเปลี่ยน Seed Phrase (CryptoTicker, OneBullEx)
- Tangem (กรกฎาคม 2026): ถูกทีมวิจัย Ledger สาธิตการยิงเลเซอร์เจาะชิปในห้องแล็บ ซึ่งต้องมีการ์ดอยู่ในมือและเครื่องมือเฉพาะทางสูง ทาง Tangem ชี้แจงว่าความเสี่ยงต่อการใช้งานจริงต่ำมาก (BeInCrypto)
- OneKey (ตุลาคม 2026): เป็นหนึ่งในแบรนด์หลักที่ไม่พบเหตุถูกแฮกหรือข้อมูลรั่วไหลในปี 2026 พร้อมรีบถอดสิทธิ์ตัวแทน CryptoBilis ทันที และหลังเกิดกรณี Keystone ซีอีโอของ OneKey ยังประกาศนโยบายใหม่ในการลบข้อมูลคำสั่งซื้อลูกค้าออกจากระบบภายใน 30 วัน เพื่อลดความเสี่ยงด้านความเป็นส่วนตัว (OneBullEx)
ตารางสรุปหมัดต่อหมัด วิกฤต Hardware Wallet ปี 2026
เพื่อให้เห็นภาพชัดเจนขึ้น แอดสรุปเหตุการณ์ทั้งหมดออกมาให้ดูแบบหมัดต่อหมัดครับ
| แบรนด์ | ช่วงเวลา | เหตุการณ์หลัก | เงินผู้ใช้หายจริงหรือไม่ | จุดอ่อนที่ถูกโจมตี | สิ่งที่ผู้ใช้ควรทำ |
|---|---|---|---|---|---|
| Coldcard | ก.ค. 2026 | บั๊ก Firmware 4.0.1 ทำ Entropy สุ่มคำอ่อน | หายจริง (~3,930–4,400 ล้านบาท) | ซอฟต์แวร์สร้างความสุ่ม (RNG) | อัปเดต FW แล้วสร้าง Seed ใหม่ (ทอยลูกเต๋าเพิ่ม ≥50 ครั้ง) แล้วย้ายเหรียญ |
| Ledger | ม.ค. / ต.ค.–พ.ย. 2026 | ชิปสปาย 4G จาก CryptoBilis (ลามเบอร์ลิน-ดูไบ) + ข้อมูล Global-e รั่ว | หายจริง (~3,150–3,460 ล้านบาท + เคสดูไบ/เบอร์ลิน) | Supply Chain ตัวแทนจำหน่าย + พาร์ทเนอร์ชำระเงิน | หลีกเลี่ยงแหล่งไม่ชัดเจน หากซื้อจากกลุ่มเสี่ยงให้สร้าง Seed ใหม่บนเครื่องใหม่ |
| Trezor | ส.ค.–พ.ย. 2026 | พบ Implant ใน Safe 5 (3 เครื่องจาก CryptoBilis) + ข้อมูล ShipMonk/Skladon รั่ว | ไม่พบเงินหาย | Supply Chain ตัวแทนจำหน่าย + พาร์ทเนอร์ขนส่ง | อัปเดต FW 2.13.1, ระวัง Phishing อ้างอิงเลขพัสดุ และเช็กรายชื่อตัวแทนล่าสุด |
| Keystone | ต.ค. 2026 | เว็บถูกเจาะ ข้อมูลผู้ซื้อ 25,964 ราย + Attestation Key รั่ว | ไม่พบเงินหาย (ทำลายเครื่อง 18,835 ตัว) | เว็บไซต์ร้านค้าและกุญแจรับรองโรงงาน | ผู้ที่รับเครื่องหลัง 20 ต.ค. ให้ติดต่อ Keystone ตรวจสอบก่อนใช้งาน |
| SafePal | ส.ค. 2026 | บั๊กปลั๊กอินติดตามพัสดุทำข้อมูลลูกค้าหลุด ~39,798 ราย | ไม่พบเงินหาย | ระบบติดตามออเดอร์หน้าร้าน | ระวังอีเมล/พัสดุปลอมที่อ้างอิงชื่อ-ที่อยู่จริง |
| BitBox | ส.ค. 2026 | พบช่องโหว่ FW (Multi/Silent Payments/USB) และอุดทัน | ไม่พบเงินหาย | ซอฟต์แวร์ Firmware (แก้ไขทันก่อนเกิดเหตุ) | อัปเดตเป็น Firmware 9.26.5 ผ่าน BitBoxApp (ไม่ต้องเปลี่ยน Seed) |
| OneKey | ต.ค. 2026 | ไม่พบเหตุรั่วไหล; ถอดสิทธิ์ CryptoBilis และเริ่มนโยบายลบข้อมูลใน 30 วัน | ไม่มีเหตุการณ์ | เชิงรุกด้าน Data Privacy & Reseller | ใช้งานปกติและหมั่นอัปเดตซอฟต์แวร์ทางการ |
บทเรียนสำคัญ: เรายังควรใช้ Hardware Wallet อยู่ไหม และ 4 กฎเหล็กป้องกันตัว
พออ่านตารางด้านบนจบ เพื่อน ๆ หลายคนอาจเผลอคิดในใจว่า "Hardware Wallet ก็โดนตั้ง 7 พันล้านบาท แบบนี้เอาเงินไปฝาก Exchange ใหญ่ ๆ ไม่ปลอดภัยกว่าเหรอ?"
แอดอยากชวนมองตัวเลขเทียบกันแบบตรงไปตรงมาครับ ในปี 2026 เดียวกันนี้ ความเสียหายรวมจาก Hardware Wallet ทุกยี่ห้ออยู่ที่ประมาณ 209–220 ล้านดอลลาร์ (ราว 7,100–7,450 ล้านบาท) แต่เมื่อปลายเดือนตุลาคมที่ผ่านมา กระดานเทรดอันดับ 1 ของโลกอย่าง Binance เพิ่งถูกแฮก Hot Wallet ไปเพียงครั้งเดียวสูงถึง 6.36 พันล้านดอลลาร์ หรือราว 2.15 แสนล้านบาท (TRM Labs) ซึ่งใหญ่กว่าความเสียหายของ Hardware Wallet ทั้งอุตสาหกรรมรวมกันเกือบ 30 เท่า
แต่แอดไม่ได้บอกว่าต้องมาเก็บเองทั้งหมด ไม่เก็บใน Exchange เลยนะครับ แอดมองว่ายังไงสุดท้ายแล้ว เราก็ควรมีการกระจายความเสี่ยงให้เหมาะสมตามที่เรารับไหว เพราะ ทุกวิธี มีข้อดีและข้อเสียที่แตกต่างกัน เมื่อเกิดเหตุอะไรขึ้นมา เราจะได้รับผลกระทบไม่มากครับ เช่น ข้อดีของการเก็บไว้ใน Exchange ถ้าเกิดเหตุอะไรขึ้น เราก็ยังมีโอกาสได้รับเงินคืนได้ ซึ่งแตกต่างจากการเก็บเองแล้วโดนแฮกครับ
ตัวเลขนี้ยืนยันหลักการเดิมอย่างชัดเจนครับว่า Hardware Wallet ยังคงเป็นมาตรฐานที่ปลอดภัยที่สุดสำหรับการถือครองระยะยาว เพราะคุณถือสิทธิ์ขาด 100% บนสินทรัพย์ของตัวเอง (Financial Sovereignty) ไม่ต้องฝากชะตาไว้กับกระเป๋ารวมของตัวกลาง เพียงแต่ในปี 2026 เราต้องอัปเกรด "วิธีใช้งาน" ให้ทันเกมแฮกเกอร์ด้วย 4 กฎเหล็กนี้ครับ
- เช็กแหล่งซื้อให้ขาด อย่าดูแค่ราคาถูกหรือผ่าน Genuine Check อย่างเดียว: บทเรียนจากคดี CryptoBilis ชัดเจนว่าชิปแฝงสามารถหลบ Genuine Check ได้ ดังนั้นควรซื้อจากผู้ผลิตโดยตรงหรือตัวแทนจำหน่ายทางการที่ตรวจสอบประวัติและรายชื่อบนเว็บผู้ผลิตได้จริง (เพื่อน ๆ สามารถอ่านแนวทางเลือกแหล่งซื้อได้ที่ ซื้อ Trezor ในไทยที่ไหนดี และ วิธีป้องกัน Supply Chain Attack บน Hardware Wallet)
- อัปเดต Firmware สม่ำเสมอ และเข้าใจความต่างของ "อัปเดต" vs "ย้าย Seed": หากเป็นช่องโหว่ซอฟต์แวร์ทั่วไปอย่าง BitBox การอัปเดต Firmware ก็เพียงพอ แต่หากเป็นเคสที่ Seed เคยถูกสุ่มอย่างอ่อน (Coldcard) หรือเคยแสดงบนหน้าจอเครื่องที่สงสัยว่าโดนดัดแปลง ห้ามนำ Seed เดิมไป Restore บนเครื่องใหม่เด็ดขาด ต้องสร้าง Seed ใหม่เอี่ยมบนเครื่องที่ไว้ใจได้แล้วโอนเหรียญย้ายไปเท่านั้น
- อย่าฝากความหวังไว้กับแบรนด์เดียวหรือระบบสุ่มเดียว: สำหรับพอร์ตที่มีมูลค่าสูง การสร้าง Entropy เพิ่มเองด้วยการทอยลูกเต๋า หรือการขยับไปใช้ Multi-Vendor Multisig (เช่น ใช้ 2-of-3 ร่วมกันระหว่าง Trezor, Blockstream Jade และ OneKey) จะช่วยปิดจุดอ่อนได้ทั้งบั๊ก Firmware ของแบรนด์ใดแบรนด์หนึ่งและชิปแฝงจากตัวแทนจำหน่ายพร้อมกัน (ดูรายละเอียดซอฟต์แวร์ที่รองรับได้ที่ แอปไหนใช้ Multi-Sig Wallet ได้บ้าง)
- ลดรอยเท้าข้อมูลส่วนตัวตอนสั่งซื้อ: ข้อมูลลูกค้าที่รั่วไหลรวมกว่า 146,000 รายในปีนี้ ไม่ได้ทำให้เงินหายทันที แต่นำไปสู่ Phishing ที่อ้างอิงเลขคำสั่งซื้อจริง รวมถึงการคุกคามทางกายภาพ (Wrench Attacks) ซึ่งรายงานครึ่งปีแรก 2026 ของ CertiK พบว่าพุ่งขึ้นถึง 33.3% เป็น 52 เหตุการณ์ (OneBullEx) เพื่อน ๆ ควรใช้อีเมลแยกเฉพาะสำหรับซื้ออุปกรณ์คริปโทฯ ส่งพัสดุไปยังที่ทำงานหรือจุดรับพัสดุ และจำไว้เสมอว่า ไม่มีผู้ผลิตเจ้าไหนโทรหาหรือทักมาขอ Seed Phrase เพื่อแลกเครื่องใหม่เด็ดขาด
ก้าวต่อไปของ Self-Custody เมื่อความไว้ใจต้องเริ่มจากมือเราเอง: รู้จัก PHYLAX-01
หากเพื่อน ๆ สังเกตดูดี ๆ จะเห็นว่าปัญหาใหญ่ที่สุดที่สร้างความปวดหัวในปี 2026 อย่างกรณี Ledger และ Trezor Safe 5 ล้วนมีรากเหง้ามาจากคำถามเดียวกันคือ "ระหว่างที่เครื่องถูกซีลอยู่ในกล่อง ผ่านโรงงาน โกดัง คลังสินค้า ศุลกากร และขนส่งหลายทอด มีใครแอบเปิดกล่องทำอะไรกับมันก่อนถึงมือเราหรือเปล่า?"
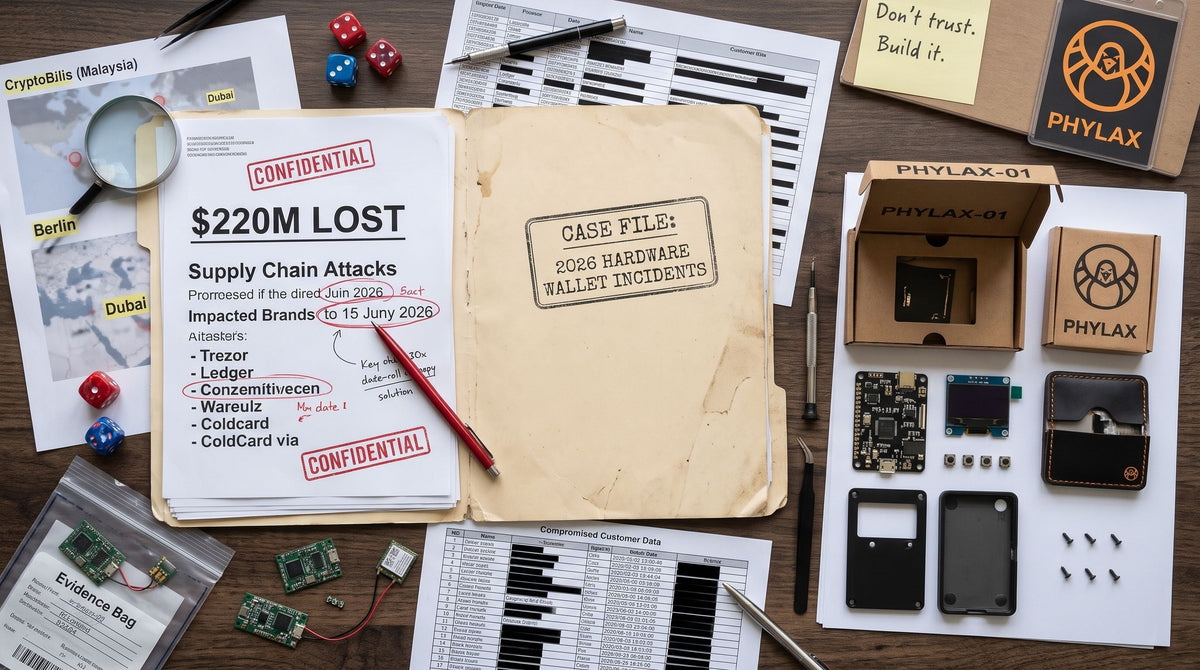
คำถามนี้เองที่เป็นจุดเริ่มต้นของแนวคิดใหม่ในโลก Open-Source Hardware และเป็นที่มาของโปรเจกต์ PHYLAX ที่สร้างด้วยทีมงานคนไทยและ Bitcast ร่วมกันพัฒนาขึ้นมาภายใต้สโลแกน "Don't trust. Build it." (ประกอบเอง เห็นทุกชิ้น ตรวจได้ทุกขั้น)
PHYLAX-01 คือชุด Bitcoin-only Open-Source DIY Snap Kit ที่ออกแบบมาเพื่อแก้โจทย์เรื่อง "Black Box ที่ต้องเชื่อใจคนกลาง" โดยเฉพาะ แทนที่จะส่งเครื่องสำเร็จรูปที่ปิดฝาสนิทมาให้คุณเดาเอาเองว่าข้างในมีอะไรซ่อนอยู่ไหม PHYLAX-01 จะส่งมาเป็นชุดชิ้นส่วนที่เปิดเผยทุกอย่างตรงหน้า ทั้งแผงวงจร PCB v3.1 หน้าจอ OLED ปุ่มกด และเคสพร้อมน็อต 10 ตัว ให้เพื่อน ๆ ตรวจดูทุกชิ้นด้วยตาตัวเองแล้วลงมือประกอบเสร็จภายในประมาณ 30 นาทีโดยไม่ต้องบัดกรีหรือมีพื้นฐานช่าง
แอดขอสื่อสารกันอย่างตรงไปตรงมาตามหลักความจริงนะครับว่า PHYLAX-01 ไม่ได้เคลมว่าสามารถป้องกันภัยคุกคามได้ 100% ทุกชั้น เพราะในขั้นตอนการผลิตแผงวงจร (SMT) ยังต้องอาศัยโรงงานอยู่ แต่จุดยืนที่ชัดเจนคือ
"Nothing hidden. Every part in plain sight."
การตัดจุดบอดของการแอบสอดไส้แผงวงจรหรือชิปสปายระหว่างคลังสินค้าและการขนส่งออกไปอย่างสิ้นเชิง เพราะไม่มี "เครื่องสำเร็จ" อยู่ในกล่องให้ใครแอบแกะดัดแปลงก่อนถึงมือคุณ และเปิดเผยโค้ดกับแบบฮาร์ดแวร์เป็น Open-Source เพื่อให้ตรวจสอบได้ทุกขั้นตอน
สำหรับเพื่อน ๆ ที่อยากลองสัมผัสแนวคิดนี้ด้วยตัวเอง ทีมงานกำลังจะนำ PHYLAX-01 เครื่องจริงไปโชว์พร้อมเปิดรอบพรีออเดอร์ ที่งาน Bitcoin Thailand Conference 2026 (BTC2026) วันที่ 28–29 พฤศจิกายน 2026 ณ สามย่านมิตรทาวน์ แวะมาจับเครื่องจริง ดูแผงวงจร และพูดคุยแลกเปลี่ยนเรื่องความปลอดภัยกับทีมงานที่บูธได้เลยครับ

สรุป
ปี 2026 อาจดูเหมือนปีที่น่ากังวลสำหรับคนถือคริปโทฯ แต่ในอีกมุมหนึ่ง มันคือปีที่เปิดโปง "จุดบอด" ที่ซ่อนอยู่รอบตัว Hardware Wallet ออกมาให้เราเห็นทั้งหมด เพื่อให้ผู้ผลิตยกระดับมาตรฐาน และให้ผู้ใช้งานอย่างเราขยับจากการ "เชื่อใจแบรนด์" มาสู่การ "ตรวจสอบและกระจายความเสี่ยงอย่างมีระบบ" ตามหลัก Don't Trust, Verify อย่างแท้จริงครับ
เพื่อน ๆ อ่านสรุปปี 2026 แล้วรู้สึกกังวลกับประเด็นไหนมากที่สุดครับ? ตอนนี้ใช้ Hardware Wallet รุ่นไหนอยู่ หรือกำลังวางแผนขยับไปทำ Multisig หรืออยากลองประกอบเครื่องใช้เอง มาคอมเมนต์แลกเปลี่ยนกันได้เลยนะครับ และหากใครไม่แน่ใจเรื่องการเช็กเครื่อง การอัปเดตเฟิร์มแวร์ หรืออยากปรึกษาการวางแผน Self-Custody ให้เหมาะกับพอร์ตของตัวเอง สามารถทักมาคุยกับทีมงาน Bitcast ได้ตลอดที่ Facebook Page Inbox หรือ LINE OA: @bitcast ครับ
คำถามที่พบบ่อย (FAQ)
ยังคงควรใช้ Hardware Wallet สำหรับการเก็บออมระยะยาวครับ เพราะในปี 2026 ไม่มีชิป Secure Element ตัวใดถูกเจาะจากระยะไกล ความเสียหายทั้งหมดเกิดจากบั๊กสุ่มคำและตัวแทนจำหน่ายที่ไม่ปลอดภัย (~7,100–7,450 ล้านบาท) ซึ่งเมื่อเทียบกับความเสี่ยงจากการรวมศูนย์บน Exchange ที่เพิ่งเกิดเหตุแฮกครั้งเดียวสูงถึง 2.15 แสนล้านบาท การถือครอง Private Key เองพร้อมระบบตรวจสอบที่ถูกต้องยังปลอดภัยกว่ามากครับ
หากเพื่อน ๆ ไม่ได้ซื้อเครื่องมาจากร้าน CryptoBilis (หรือช่องทางในเบอร์ลิน/ดูไบตามประกาศเตือนล่าสุดของ Ledger) และซื้อจากผู้ผลิตโดยตรงหรือตัวแทนจำหน่ายทางการที่ตรวจสอบได้ ยังไม่มีรายงานว่าได้รับผลกระทบครับ แนะนำให้อัปเดต Firmware เป็นเวอร์ชันล่าสุด (เช่น Trezor Firmware 2.13.1) และตรวจสอบความถูกต้องของเครื่องตามเช็กลิสต์ความปลอดภัยอย่างสม่ำเสมอ
ไม่หายครับ เพราะข้อมูลที่หลุดจากระบบร้านค้าหรือบริษัทขนส่งไม่มี Seed Phrase หรือ Private Key อยู่ด้วย แต่ความเสี่ยงจริงคือมิจฉาชีพจะนำข้อมูลจริงเหล่านี้ไปใช้ทำ Phishing (เช่น ส่งอีเมลหรือโทรอ้างเป็นทีมซัพพอร์ตขอเปลี่ยนเครื่องแล้วหลอกให้กรอก Seed) รวมถึงความเสี่ยงทางกายภาพ ดังนั้นห้ามกรอก Seed Phrase ลงบนเว็บหรือแจ้งใครเด็ดขาดครับ
เพราะบั๊กใน Firmware 4.0.1 กระทบเฉพาะระบบสุ่มตัวเลขอัตโนมัติในตัวเครื่องที่สร้างความสุ่มได้ต่ำกว่ามาตรฐาน แต่เมื่อผู้ใช้ทอยลูกเต๋าเพิ่มเองอย่างน้อย 50 ครั้ง ตัวเครื่องจะนำผลลัพธ์จากโลกความจริงที่คาดเดาไม่ได้มาผสมสร้าง Seed Phrase ทำให้ค่าความสุ่มสูงพอจนแฮกเกอร์ไม่สามารถใช้คอมพิวเตอร์สุ่มเดาได้ครับ
PHYLAX-01 เป็นชุด Bitcoin-only Open-Source DIY Kit ที่ส่งมาเป็นชิ้นส่วนให้คุณตรวจสอบแผงวงจร จอ และปุ่มกดทุกชิ้นด้วยตาตัวเองก่อนประกอบใน ~30 นาทีโดยไม่ต้องบัดกรี จึงช่วยตัดความเสี่ยงจากการถูกแอบฝังชิปสปายระหว่างคลังสินค้าและขนส่ง เหมาะกับชาวบิทคอยน์ที่ต้องการความโปร่งใส ตรวจสอบได้จริง และอยากเข้าใจอุปกรณ์ที่ดูแลความมั่งคั่งของตัวเองครับ
แชร์:
เมื่อธนาคารยักษ์ใหญ่แห่งเยอรมนีเปิดบริการรับฝาก Bitcoin : สัญญาณ Mass Adoption หรือบททดสอบของคนถือ Self-Custody?